

Intégration réseau
Conception et déploiement d’infrastructures réseau professionnelles.
DécouvrirAudit & Conseil
Un audit KARIGUARD n’est pas un rapport de plus : c’est un outil de décision. Diagnostic fiable, recommandations ciblées et alignement entre infrastructure, besoins métiers et exigences réglementaires.
Nos audits
Déroulement
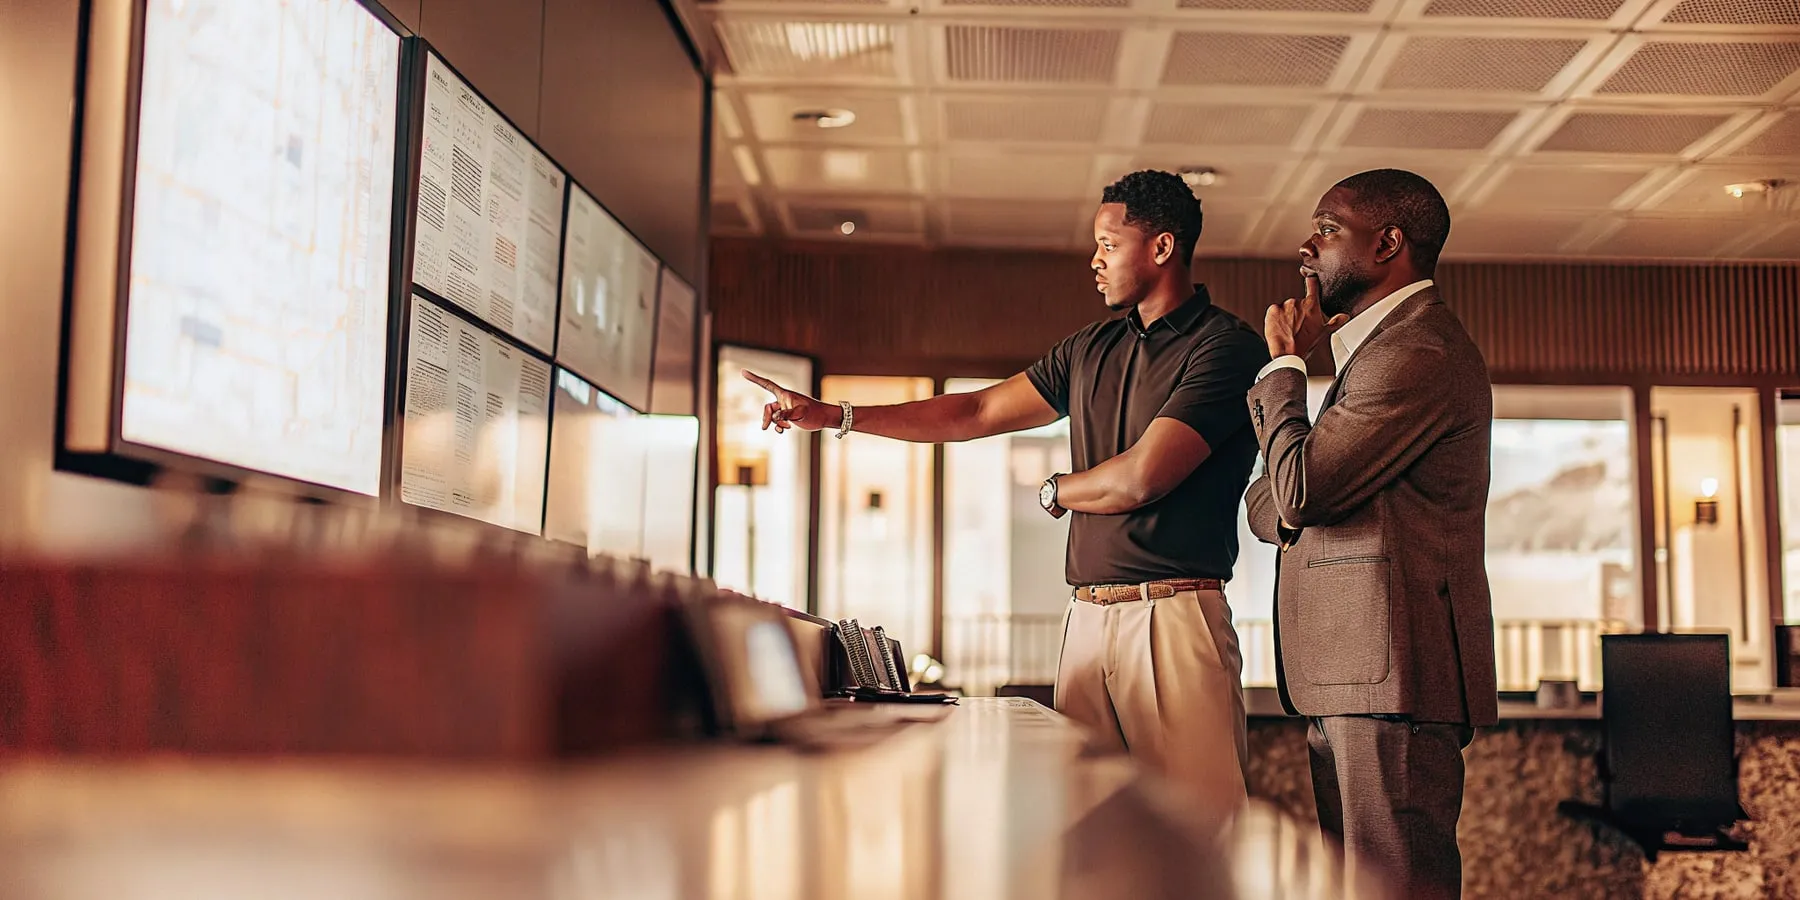 Restitution en comité
Entretien avec l’équipe informatique, visite des locaux, collecte de la documentation existante (schémas, inventaire, politiques).
Analyse de l’architecture et des configurations, tests de vulnérabilité, évaluation des risques de non-conformité, analyse des besoins internes.
Rapport détaillé avec scoring de maturité, écarts et axes d’amélioration ; plan d’action priorisé ; architecture cible et projets chiffrés, présentés en comité de direction.
Bénéfices
RSSI externalisé
Accompagnement proposé en collaboration avec TAVITA Cybersécurité, spécialiste ultramarin de la gouvernance SSI, de la conformité et de la gestion de crise.
Nos autres expertises
Conception et déploiement d’infrastructures réseau professionnelles.
Découvrir Protection des infrastructures, utilisateurs, données et accès.
Découvrir
Assistance et maintien en condition opérationnelle des infrastructures.
Découvrir
Supervision, cybersécurité et sauvegarde opérées dans la durée par KARIGUARD.
DécouvrirFirewall, architecture réseau ou cybersécurité : précisez votre périmètre, nous revenons vers vous avec une proposition.
Ou appelez-nous : 0596 09 09 38
Kubo
Your Network Guardian

Bonjour, je suis Kubo, l’assistant KARIGUARD.
Je peux vous aider à identifier une solution réseau, cybersécurité ou continuité d’activité, ou simplement vous orienter vers le bon service.
Assistant IA : les réponses peuvent contenir des erreurs. Aucune coordonnée n’est transmise sans votre accord. Confidentialité Mode démonstration