

Superviser son réseau : les 5 signaux à surveiller en priorité
Disponibilité des liens, saturation, équipements silencieux, dérives de configuration, firmwares obsolètes : les indicateurs qui évitent la panne.
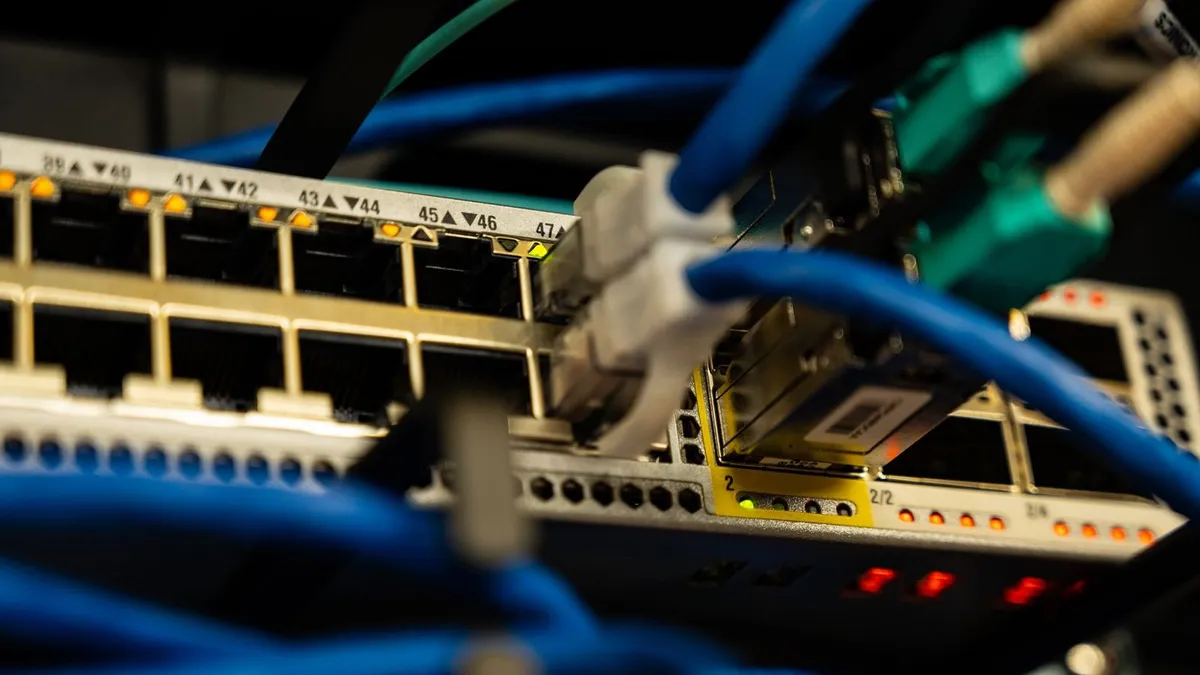
La plupart des interruptions réseau sont précédées de signaux faibles : un lien qui perd des paquets, un switch qui redémarre la nuit, une interface proche de la saturation. Une supervision bien réglée transforme ces signaux en alertes utiles, avant qu’ils ne deviennent des incidents.
1. La disponibilité des liens Internet et des interconnexions
Un site multisite dépend de ses liens. Surveiller la disponibilité et la latence de chaque lien permet de distinguer une panne opérateur d’un problème local, et d’ouvrir le bon ticket au bon interlocuteur.
Sans cette distinction, le réflexe naturel est d’ouvrir un ticket auprès de son propre prestataire informatique pour un problème qui relève en réalité de l’opérateur télécom, ou l’inverse, ce qui fait perdre un temps précieux à chaque incident. Un historique de disponibilité par lien permet aussi de documenter objectivement un opérateur qui ne tient pas ses engagements, plutôt que de s’appuyer sur une impression.
2. La saturation des interfaces
Une interface à 90 % de charge de manière récurrente annonce des lenteurs, puis des pertes. L’historique des performances aide à planifier une évolution avant la plainte des utilisateurs.
La saturation ne se produit presque jamais du jour au lendemain : elle se construit progressivement, à mesure que les usages augmentent : plus de collaborateurs, plus d’applications cloud, plus de visioconférence. Une courbe de charge suivie dans le temps montre cette tendance des mois avant qu’elle ne devienne un problème, ce qui laisse le temps de planifier un changement d’équipement plutôt que de le subir en urgence.
3. Les équipements silencieux
Un équipement qui ne répond plus à la supervision, un point d’accès Wi-Fi hors ligne, une imprimante injoignable : l’inventaire et la découverte automatique donnent une vue commune et à jour du parc.
Un équipement silencieux n’est pas toujours en panne : il peut avoir changé d’adresse, avoir été débranché temporairement, ou simplement ne plus répondre au protocole de supervision suite à une mise à jour. La différence compte, parce qu’elle change la réponse à apporter, et elle ne se voit que si quelqu’un, ou quelque chose, remarque le silence.
4. Les dérives de configuration
Une règle de pare-feu ajoutée « temporairement », un VLAN modifié sans documentation : la sauvegarde régulière des configurations et leur comparaison permettent de retrouver un état de référence.
Ces dérives s’accumulent rarement par négligence : elles répondent, sur le moment, à un besoin réel : dépanner un utilisateur, tester une hypothèse, répondre à une urgence. Le problème n’est pas la modification elle-même, c’est l’absence de trace qui permettrait, des mois plus tard, de comprendre pourquoi une règle existe ou de revenir en arrière sans tout redécouvrir.
5. Les firmwares et systèmes obsolètes
Les vulnérabilités connues sur les équipements réseau sont exploitées rapidement. Suivre les versions et planifier les mises à jour fait partie du maintien en condition opérationnelle.
Un firewall ou un commutateur qui fonctionne sans interruption depuis des années donne une fausse impression de stabilité : rien ne signale, dans son usage quotidien, qu’il a cessé de recevoir des correctifs de sécurité. Cette information ne se découvre qu’en vérifiant activement chaque référence auprès de son fabricant, ce qu’un inventaire à jour rend possible.
Superviser, puis qualifier
Les outils produisent des alertes ; encore faut-il les qualifier, diagnostiquer et recommander. C’est le rôle d’un NOC : centraliser la visibilité, détecter plus tôt et accompagner les équipes IT selon la formule retenue.
Ce que la supervision ne remplace pas
Détecter tôt ne dispense pas d’agir : une alerte non traitée n’a pas plus de valeur qu’une absence d’alerte. La supervision donne le signal ; c’est la qualification, savoir si l’alerte est urgente, mineure, ou le symptôme d’un problème plus large, qui transforme ce signal en décision. C’est cette étape, souvent sous-estimée, qui distingue un tableau de bord qu’on regarde d’un système qu’on exploite réellement.
KARIGUARD opère la supervision réseau et la qualification des alertes pour des entreprises et collectivités en Martinique, en Guadeloupe et en Guyane.
Pour aller plus loin
Les services KARIGUARD liés à cet article
À lire aussi
Articles liés
Wi-Fi dans un établissement scolaire
Salles à forte densité, réseaux séparés pour enseignants, élèves et visiteurs, filtrage adapté : ce qui distingue le Wi-Fi scolaire d’un déploiement classique.
Pourquoi séparer le Wi-Fi des invités du réseau
Un visiteur connecté au même réseau que vos serveurs est un risque évitable. Ce que change une vraie séparation, et comment elle se construit concrètement.
Portail captif Wi-Fi : à quoi ça sert
La page qui s’affiche avant l’accès à Internet sur un Wi-Fi public. Ce qu’elle permet, et dans quels cas elle devient utile ou nécessaire.
