

MFA : par où commencer
L’authentification à plusieurs facteurs se déploie par étapes, pas d’un coup. Quels comptes protéger en premier, et ce qui change vraiment au quotidien.
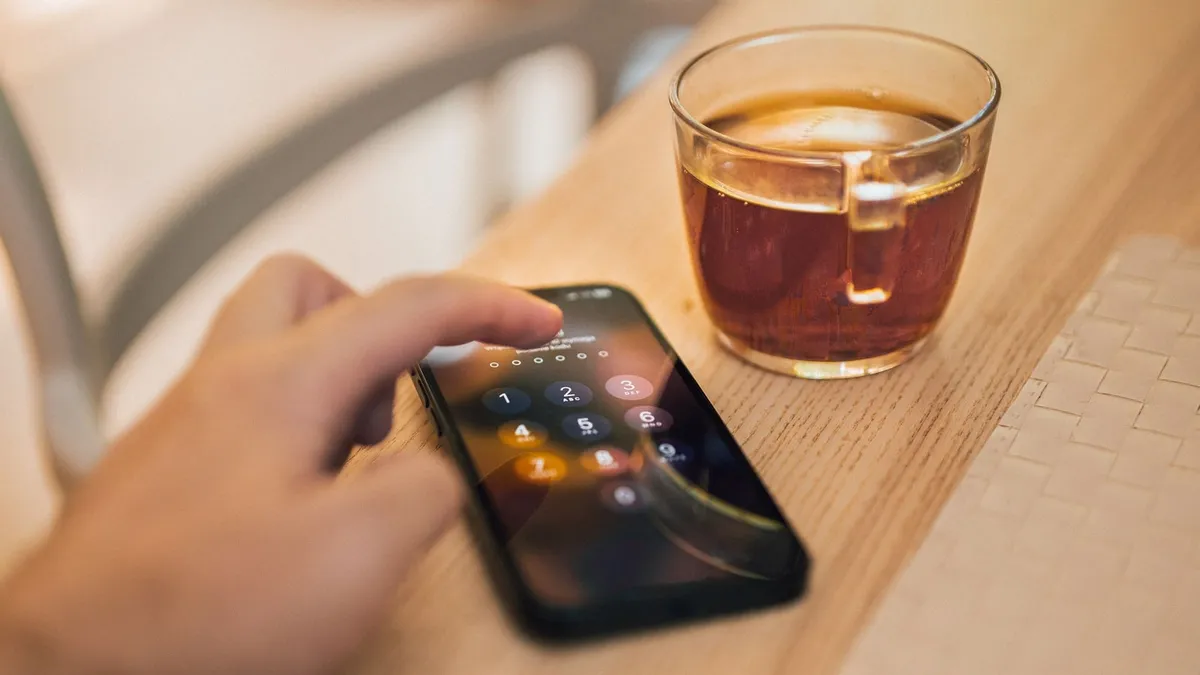
L’authentification à plusieurs facteurs (MFA) ne se déploie pas en une fois sur toute une organisation : elle se met en place par étapes, en commençant par les comptes dont la compromission ferait le plus de dégâts.
Pourquoi un mot de passe seul ne suffit plus
Un mot de passe, même complexe, reste une information qui peut être devinée, réutilisée d’un autre service piraté, ou récupérée par hameçonnage. La MFA ajoute une seconde vérification, un code généré sur le téléphone, une notification à valider, une clé physique, qu’un mot de passe volé seul ne permet pas de contourner.
Par quels comptes commencer
Tous les comptes n’ont pas la même importance. Les comptes administrateurs, qui ont accès à l’ensemble du système, arrivent en premier : leur compromission ouvre le plus de portes. Viennent ensuite la messagerie professionnelle, souvent utilisée pour réinitialiser d’autres mots de passe, et les accès distants (VPN, applications exposées sur Internet). Le reste des comptes suit ensuite, une fois ce socle sécurisé.
Cette hiérarchie évite l’écueil classique : vouloir tout déployer en même temps, et n’aboutir sur rien faute de temps. Les comptes à privilèges méritent une attention particulière dans cet ordre : ce sont eux qui, en cas de compromission, ouvrent le plus de portes à la fois.
Ce que ça change au quotidien
Une fois en place, la MFA ajoute une étape courte à la connexion, quelques secondes la plupart du temps. Elle peut aussi être configurée pour ne redemander cette vérification que dans certains cas (nouvel appareil, connexion inhabituelle), ce qui réduit la gêne pour les usages courants tout en gardant la protection sur les cas qui comptent.
Les méthodes ne se valent pas toutes
Un code reçu par SMS reste vulnérable à certaines attaques ciblées, même s’il vaut mieux que rien. Une application d’authentification ou une clé physique offrent une protection plus solide. Le choix dépend du niveau de risque associé au compte concerné : tout ne mérite pas la méthode la plus contraignante.
Une clé physique élimine par construction toute une catégorie d’attaques, celles qui reposent sur l’interception d’un code, quel que soit le canal. C’est pour cette raison qu’elle reste le choix privilégié pour les comptes les plus sensibles, même si son coût et sa logistique (distribuer une clé par utilisateur, gérer les pertes) la réservent souvent à un périmètre restreint plutôt qu’à l’ensemble d’une organisation.
Ce qui bloque souvent le déploiement
La résistance vient rarement de la technique, mais de l’habitude : des utilisateurs qui trouvent l’étape supplémentaire contraignante au début. Une communication claire sur ce que ça protège, et un déploiement progressif plutôt qu’imposé d’un coup, facilitent presque toujours l’adoption.
Ce qui arrive une fois le socle en place
Une fois les comptes les plus sensibles protégés, étendre la MFA au reste des utilisateurs devient plus simple : les habitudes sont déjà prises, les questions déjà posées et résolues sur le premier périmètre. C’est cette progression par étapes, plutôt qu’un déploiement généralisé imposé du jour au lendemain, qui fait tenir la démarche dans la durée.
KARIGUARD déploie l’authentification à plusieurs facteurs pour des entreprises en Martinique, en Guadeloupe et en Guyane.
Pour aller plus loin
Les services KARIGUARD liés à cet article
À lire aussi
Articles liés
Télétravail : VPN ou accès Zero Trust ?
Deux façons de sécuriser un accès distant, avec une différence de fond : l’une ouvre le réseau, l’autre n’ouvre que l’application dont on a besoin.
Sensibiliser : une séance ne suffit pas
Une session de sensibilisation marque les esprits sur le moment, puis s’efface. Pourquoi le risque humain se traite dans la durée, pas en un événement ponctuel.
Segmentation réseau : pourquoi cloisonner
Un poste, un serveur et une imprimante n’ont aucune raison de se voir directement. Ce que change la segmentation, et comment elle se construit avec des VLAN.
