

Sensibiliser : une séance ne suffit pas
Une session de sensibilisation marque les esprits sur le moment, puis s’efface. Pourquoi le risque humain se traite dans la durée, pas en un événement ponctuel.
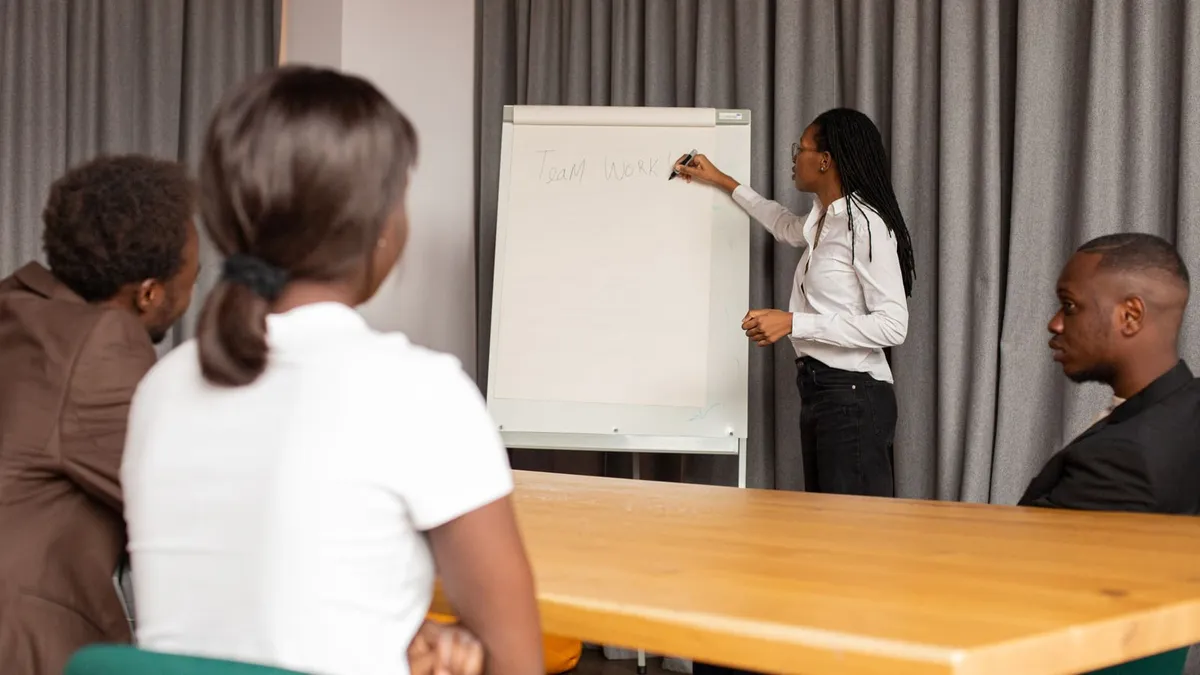
Une session de sensibilisation à la cybersécurité marque les esprits le jour même, puis s’efface progressivement, c’est le constat que font la plupart des organisations qui s’en sont tenues à une séance annuelle unique. Le risque humain ne se traite pas par un événement isolé, mais par un rythme entretenu dans la durée.
Pourquoi l’effet d’une session s’estompe
Une formation ponctuelle transmet une information à un instant donné. Sans rappel ni mise en pratique dans les semaines qui suivent, la vigilance retombe progressivement au niveau d’avant la session, pas parce que les collaborateurs n’ont pas compris, mais parce qu’aucune habitude durable ne s’est installée. Ce n’est pas un signe que la formation initiale était mal conçue ; c’est ce qui arrive à toute information qui n’est ni répétée ni mise en pratique.
Ce qui fonctionne mieux : un cycle plutôt qu’un événement
Une approche qui fonctionne dans la durée combine plusieurs éléments qui se répètent : des simulations de phishing régulières, qui exposent chacun à des tentatives réalistes sans conséquence réelle ; des rappels courts et fréquents plutôt qu’une longue session annuelle ; et un suivi individuel, qui identifie qui progresse et qui reste vulnérable, pour ajuster l’accompagnement en conséquence.
Les simulations de phishing, un outil à double tranchant
Une simulation de phishing bien menée informe et corrige, sans humilier ni sanctionner. Mal conduite, trop agressive, utilisée pour pointer du doigt publiquement, elle crée de la méfiance envers la démarche elle-même, ce qui est contre-productif. La façon dont les résultats sont communiqués compte autant que la simulation elle-même.
Mesurer ce qui compte vraiment
Le bon indicateur n’est pas le nombre de personnes formées, mais l’évolution du taux de clic sur des simulations de phishing dans le temps, ou la proportion d’incidents signalés spontanément par les équipes plutôt que découverts après coup. Ces indicateurs montrent si la vigilance progresse réellement, ce qu’un simple taux de présence à une formation ne montre pas.
Un signalement spontané, même pour une tentative bénigne, vaut davantage qu’il n’y paraît : il prouve qu’un collaborateur a reconnu quelque chose d’anormal et a su quoi en faire. C’est précisément ce réflexe qui, un jour, peut arrêter une tentative de rançongiciel avant qu’elle ne se propage.
Ce que ça change concrètement
Une organisation qui entretient cette vigilance dans la durée voit ses collaborateurs devenir une ligne de défense active, capables de repérer et signaler une tentative avant qu’elle ne cause de dégâts, plutôt qu’un maillon faible qu’on espère ne jamais tester.
Le rôle de l’exemple, au-delà de la formation
La vigilance des équipes suit largement celle qu’elles observent chez leur hiérarchie. Une direction qui contourne elle-même les règles qu’elle demande d’appliquer, un mot de passe partagé « juste cette fois », un lien cliqué sans vérification, affaiblit l’effet de n’importe quel programme, aussi bien conçu soit-il.
Adapter le contenu au profil, pas répéter le même message
Un dirigeant, un comptable et un technicien ne sont pas exposés aux mêmes tentatives : le premier peut être ciblé par une fraude au président, le second par une fausse facture, le troisième par une tentative d’accès à distance. Un programme qui envoie le même contenu générique à tout le monde perd une partie de son efficacité ; adapter les scénarios par profil, même simplement, rend chaque message plus pertinent pour celui qui le reçoit.
KARIGUARD opère des programmes de sensibilisation continus, campagnes de phishing et suivi compris, pour des entreprises en Martinique, en Guadeloupe et en Guyane.
Pour aller plus loin
Les services KARIGUARD liés à cet article
À lire aussi
Articles liés
Télétravail : VPN ou accès Zero Trust ?
Deux façons de sécuriser un accès distant, avec une différence de fond : l’une ouvre le réseau, l’autre n’ouvre que l’application dont on a besoin.
Segmentation réseau : pourquoi cloisonner
Un poste, un serveur et une imprimante n’ont aucune raison de se voir directement. Ce que change la segmentation, et comment elle se construit avec des VLAN.
Sécuriser le réseau de son entreprise
Pare-feu, séparation des réseaux, contrôle des accès, mots de passe et sauvegarde : les mesures qui ferment les chemins d’attaque les plus courants.
