

NAC : savoir qui se branche sur votre réseau
Un câble réseau accessible reste une porte ouverte par défaut. Le contrôle d’accès réseau (NAC) vérifie chaque équipement avant de l’autoriser à se connecter.
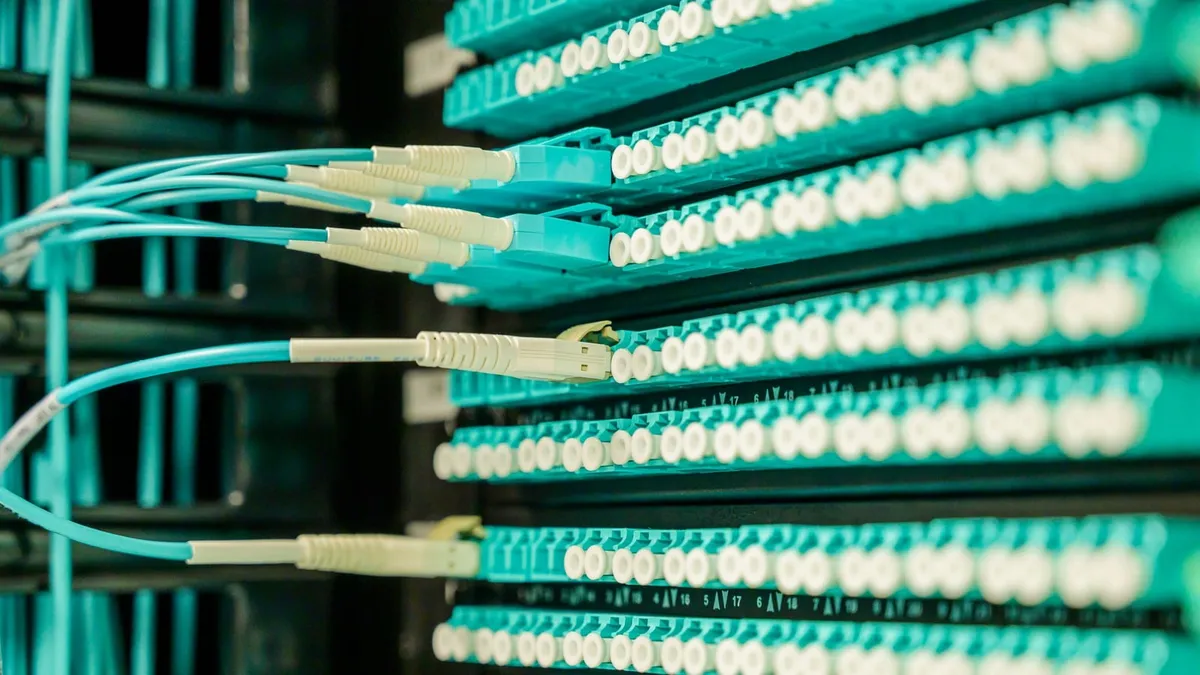
Un câble réseau accessible dans une salle de réunion, un bureau vide ou un couloir reste, par défaut, une porte ouverte : n’importe quel appareil qu’on y branche rejoint le réseau sans qu’on lui demande rien. Le contrôle d’accès réseau (NAC) inverse cette logique : c’est le réseau qui décide, appareil par appareil, qui a le droit d’entrer.
Ce que fait concrètement un NAC
Quand un appareil se connecte, par câble ou en Wi-Fi, le NAC vérifie son identité et sa conformité avant d’accorder l’accès. Selon la configuration retenue, cette vérification porte sur le certificat de l’appareil, les identifiants de l’utilisateur, ou l’état de sécurité du poste : antivirus à jour, correctifs installés, appartenance connue à l’organisation.
Un appareil reconnu et conforme accède au réseau normalement. Un appareil inconnu, ou qui ne respecte pas les critères définis, est mis en quarantaine, redirigé vers un réseau restreint, ou simplement refusé, selon la politique choisie.
802.1X, le standard le plus courant
La méthode la plus répandue pour ce contrôle s’appelle 802.1X : elle authentifie un appareil au moment même où il se connecte à un port réseau ou à une borne Wi-Fi, avant de lui laisser passer le moindre trafic. Elle s’appuie généralement sur un serveur RADIUS et sur l’annuaire de l’entreprise, ce qui évite de gérer les autorisations poste par poste.
Pourquoi ce n’est pas réservé aux grandes organisations
On associe parfois le NAC à des environnements complexes, mais son utilité croît avec un critère simple : le nombre de personnes qui, à un moment ou un autre, ont un accès physique à vos locaux : visiteurs, prestataires, techniciens, stagiaires. Chacune de ces personnes pourrait, sans NAC, brancher un appareil directement sur votre réseau interne.
C’est la même logique que la séparation d’un réseau Wi-Fi invité, appliquée cette fois au réseau filaire : ne pas faire confiance à ce qui se branche, par principe.
Ce qu’il faut avant de le déployer
Le NAC suppose de savoir, au préalable, quels appareils ont légitimement leur place sur le réseau, ce qui demande souvent un inventaire, même sommaire, avant la mise en place. Un déploiement mal préparé peut bloquer des équipements légitimes tout autant que des intrus, d’où l’intérêt de le mettre en place progressivement, avec une phase d’observation avant le blocage effectif.
Le NAC s’intègre généralement à la même politique que le pare-feu : il en est le prolongement au niveau du port réseau, plutôt qu’un outil séparé.
Ce qu’il change au quotidien
Une fois en place, le NAC fonctionne sans intervention pour les usages courants : un poste habituel se connecte normalement, sans étape supplémentaire visible pour l’utilisateur. La différence se voit surtout dans les cas qui, auparavant, passaient inaperçus : un appareil personnel branché discrètement, une prise réseau oubliée active dans un espace commun, un équipement laissé par un ancien prestataire. Ces situations, sans NAC, restent invisibles jusqu’à ce qu’elles posent un problème.
Une brique parmi d’autres, pas une solution isolée
Le NAC répond à une question précise, qui a le droit de se connecter, et ne répond pas aux autres. Un appareil autorisé à entrer sur le réseau peut malgré tout être mal protégé une fois connecté, ce qui reste du ressort de l’antivirus ou de l’EDR installés dessus. Le NAC filtre à l’entrée ; il ne surveille pas ce qui se passe une fois qu’un appareil légitime est à l’intérieur.
KARIGUARD conçoit et déploie des architectures de contrôle d’accès réseau pour des entreprises en Martinique, en Guadeloupe et en Guyane.
Pour aller plus loin
Les services KARIGUARD liés à cet article
À lire aussi
Articles liés
Télétravail : VPN ou accès Zero Trust ?
Deux façons de sécuriser un accès distant, avec une différence de fond : l’une ouvre le réseau, l’autre n’ouvre que l’application dont on a besoin.
Sensibiliser : une séance ne suffit pas
Une session de sensibilisation marque les esprits sur le moment, puis s’efface. Pourquoi le risque humain se traite dans la durée, pas en un événement ponctuel.
Segmentation réseau : pourquoi cloisonner
Un poste, un serveur et une imprimante n’ont aucune raison de se voir directement. Ce que change la segmentation, et comment elle se construit avec des VLAN.
