

Sécuriser le réseau de son entreprise
Pare-feu, séparation des réseaux, contrôle des accès, mots de passe et sauvegarde : les mesures qui ferment les chemins d’attaque les plus courants.
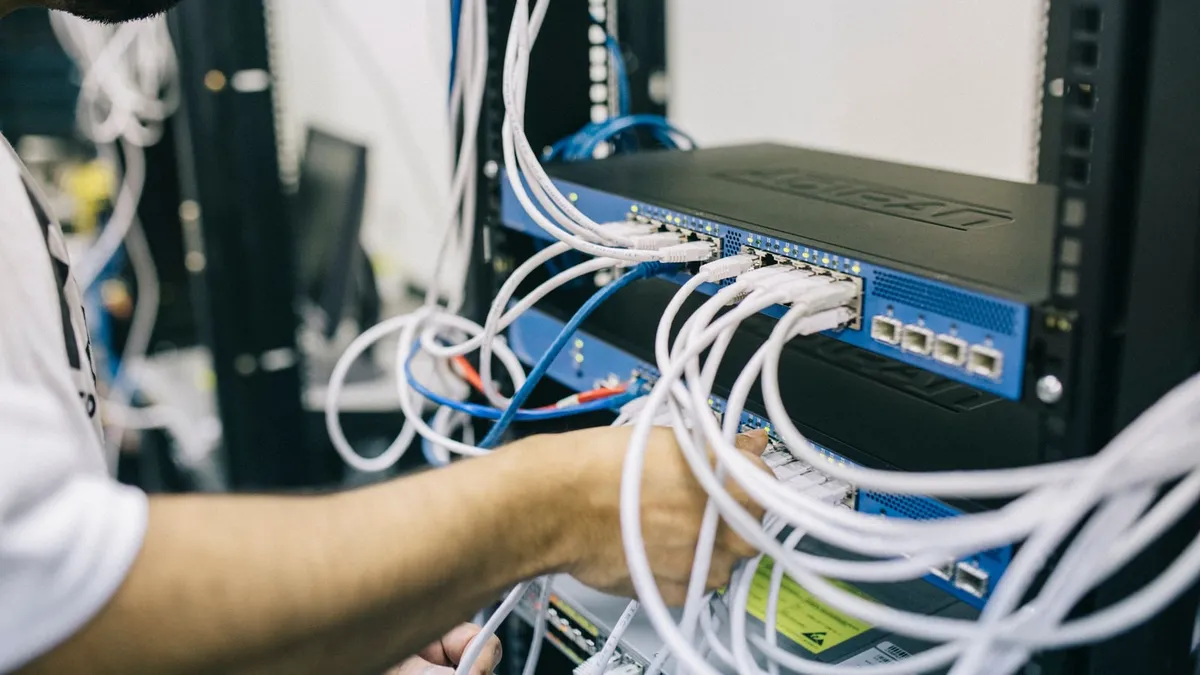
Sécuriser un réseau d’entreprise n’est pas un produit qu’on installe, c’est l’empilement de plusieurs mesures indépendantes : un pare-feu bien réglé, des réseaux qui ne se mélangent pas, un contrôle sur qui a le droit de se connecter, des mots de passe qu’on ne devine pas, et une sauvegarde qui fonctionne le jour où on en a besoin. Aucune ne protège seule contre tout ; ensemble, elles ferment les chemins d’attaque les plus courants.
Le pare-feu : le point de passage obligé
Tout ce qui entre ou sort de votre réseau devrait passer par un point unique, observable et contrôlable. C’est le rôle du pare-feu nouvelle génération : filtrer le trafic, inspecter les flux plutôt que se fier au seul numéro de port, et bloquer ce qui n’a aucune raison de circuler.
Un pare-feu mal réglé, avec des règles trop permissives, des ports ouverts par habitude et jamais revus depuis l’installation, ne sert pas à grand-chose. Ce n’est pas l’équipement qui protège, c’est sa configuration, et elle se dégrade avec le temps si personne ne la revoit.
Séparer les réseaux plutôt que tout mélanger
Un poste de travail, un serveur de comptabilité et l’imprimante réseau n’ont aucune raison de se voir directement. La segmentation, des réseaux virtuels (VLAN) distincts reliés par des règles explicites, limite ce qu’un appareil compromis peut atteindre.
C’est la même logique que pour un réseau invité : un visiteur ou un prestataire ne doit accéder qu’à Internet, jamais à vos serveurs. Sans cette séparation, un seul poste infecté peut circuler librement dans tout le système d’information.
Contrôler qui a le droit de se connecter
Un câble réseau accessible dans une salle de réunion ou un bureau vide reste, par défaut, une porte ouverte. Le contrôle d’accès réseau (NAC) vérifie l’identité et la conformité d’un équipement avant de l’autoriser à rejoindre le réseau, plutôt que de faire confiance à tout ce qui se branche.
Pour les accès à distance, la même exigence s’applique : un VPN ou un accès Zero Trust authentifié, jamais un accès ouvert sans contrôle.
Des mots de passe qu’on ne peut pas deviner
Un mot de passe seul, même complexe, reste une donnée qui peut fuiter. L’authentification à plusieurs facteurs ajoute une vérification qu’un mot de passe volé ne suffit pas à contourner. Elle se généralise d’abord sur les comptes à privilèges, administrateurs, messagerie, accès distant, avant de s’étendre au reste.
Garder une sortie de secours
Un réseau bien protégé reste exposé à l’erreur, à la panne matérielle ou au sinistre. Une sauvegarde régulière, testée et conservée hors du site principal est ce qui transforme un incident en contretemps plutôt qu’en arrêt d’activité.
Ce qui manque encore à ce socle
Ces cinq mesures ferment les chemins d’attaque les plus courants, mais elles ne couvrent pas tout. Elles ne disent rien de ce qui se passe une fois qu’un poste est malgré tout compromis, c’est le rôle de la protection comportementale (EDR, MDR), ni de la façon dont l’organisation réagit le jour où, malgré toutes les précautions, un incident survient. Sécuriser un réseau et se préparer à un incident sont deux démarches complémentaires, pas une seule et même chose.
Par où commencer
Ces mesures ne se mettent pas toutes en place le même jour, et l’ordre dépend de ce qui, chez vous, est déjà en place ou totalement absent. Un audit de configuration fait ce constat avant d’engager quoi que ce soit : il dit ce qui est déjà correct, ce qui est fragile, et ce qui manque. C’est aussi ce que révèle, sous une autre forme, une analyse de risques simplifiée : les deux démarches se recoupent largement, l’une insistant sur la technique, l’autre sur la priorisation.
KARIGUARD conçoit, déploie et exploite ces mesures pour des entreprises et collectivités en Martinique, en Guadeloupe et en Guyane.
Pour aller plus loin
Les services KARIGUARD liés à cet article
À lire aussi
Articles liés
Télétravail : VPN ou accès Zero Trust ?
Deux façons de sécuriser un accès distant, avec une différence de fond : l’une ouvre le réseau, l’autre n’ouvre que l’application dont on a besoin.
Sensibiliser : une séance ne suffit pas
Une session de sensibilisation marque les esprits sur le moment, puis s’efface. Pourquoi le risque humain se traite dans la durée, pas en un événement ponctuel.
Segmentation réseau : pourquoi cloisonner
Un poste, un serveur et une imprimante n’ont aucune raison de se voir directement. Ce que change la segmentation, et comment elle se construit avec des VLAN.
